为深入贯彻落实国家网络安全战略,紧跟人工智能技术发展趋势,提升信息安全专业人才对前沿安全风险的认知与安全防护意识,5月27日下午,计算机学院在实验楼一楼阶梯教室,成功举办“OpenClaw安全风险与防护”专题讲座。本次讲座特邀河南网训科技有限公司高级工程师陈昌民担任主讲,学院信息安全专业全体师生参与本次学术交流活动。
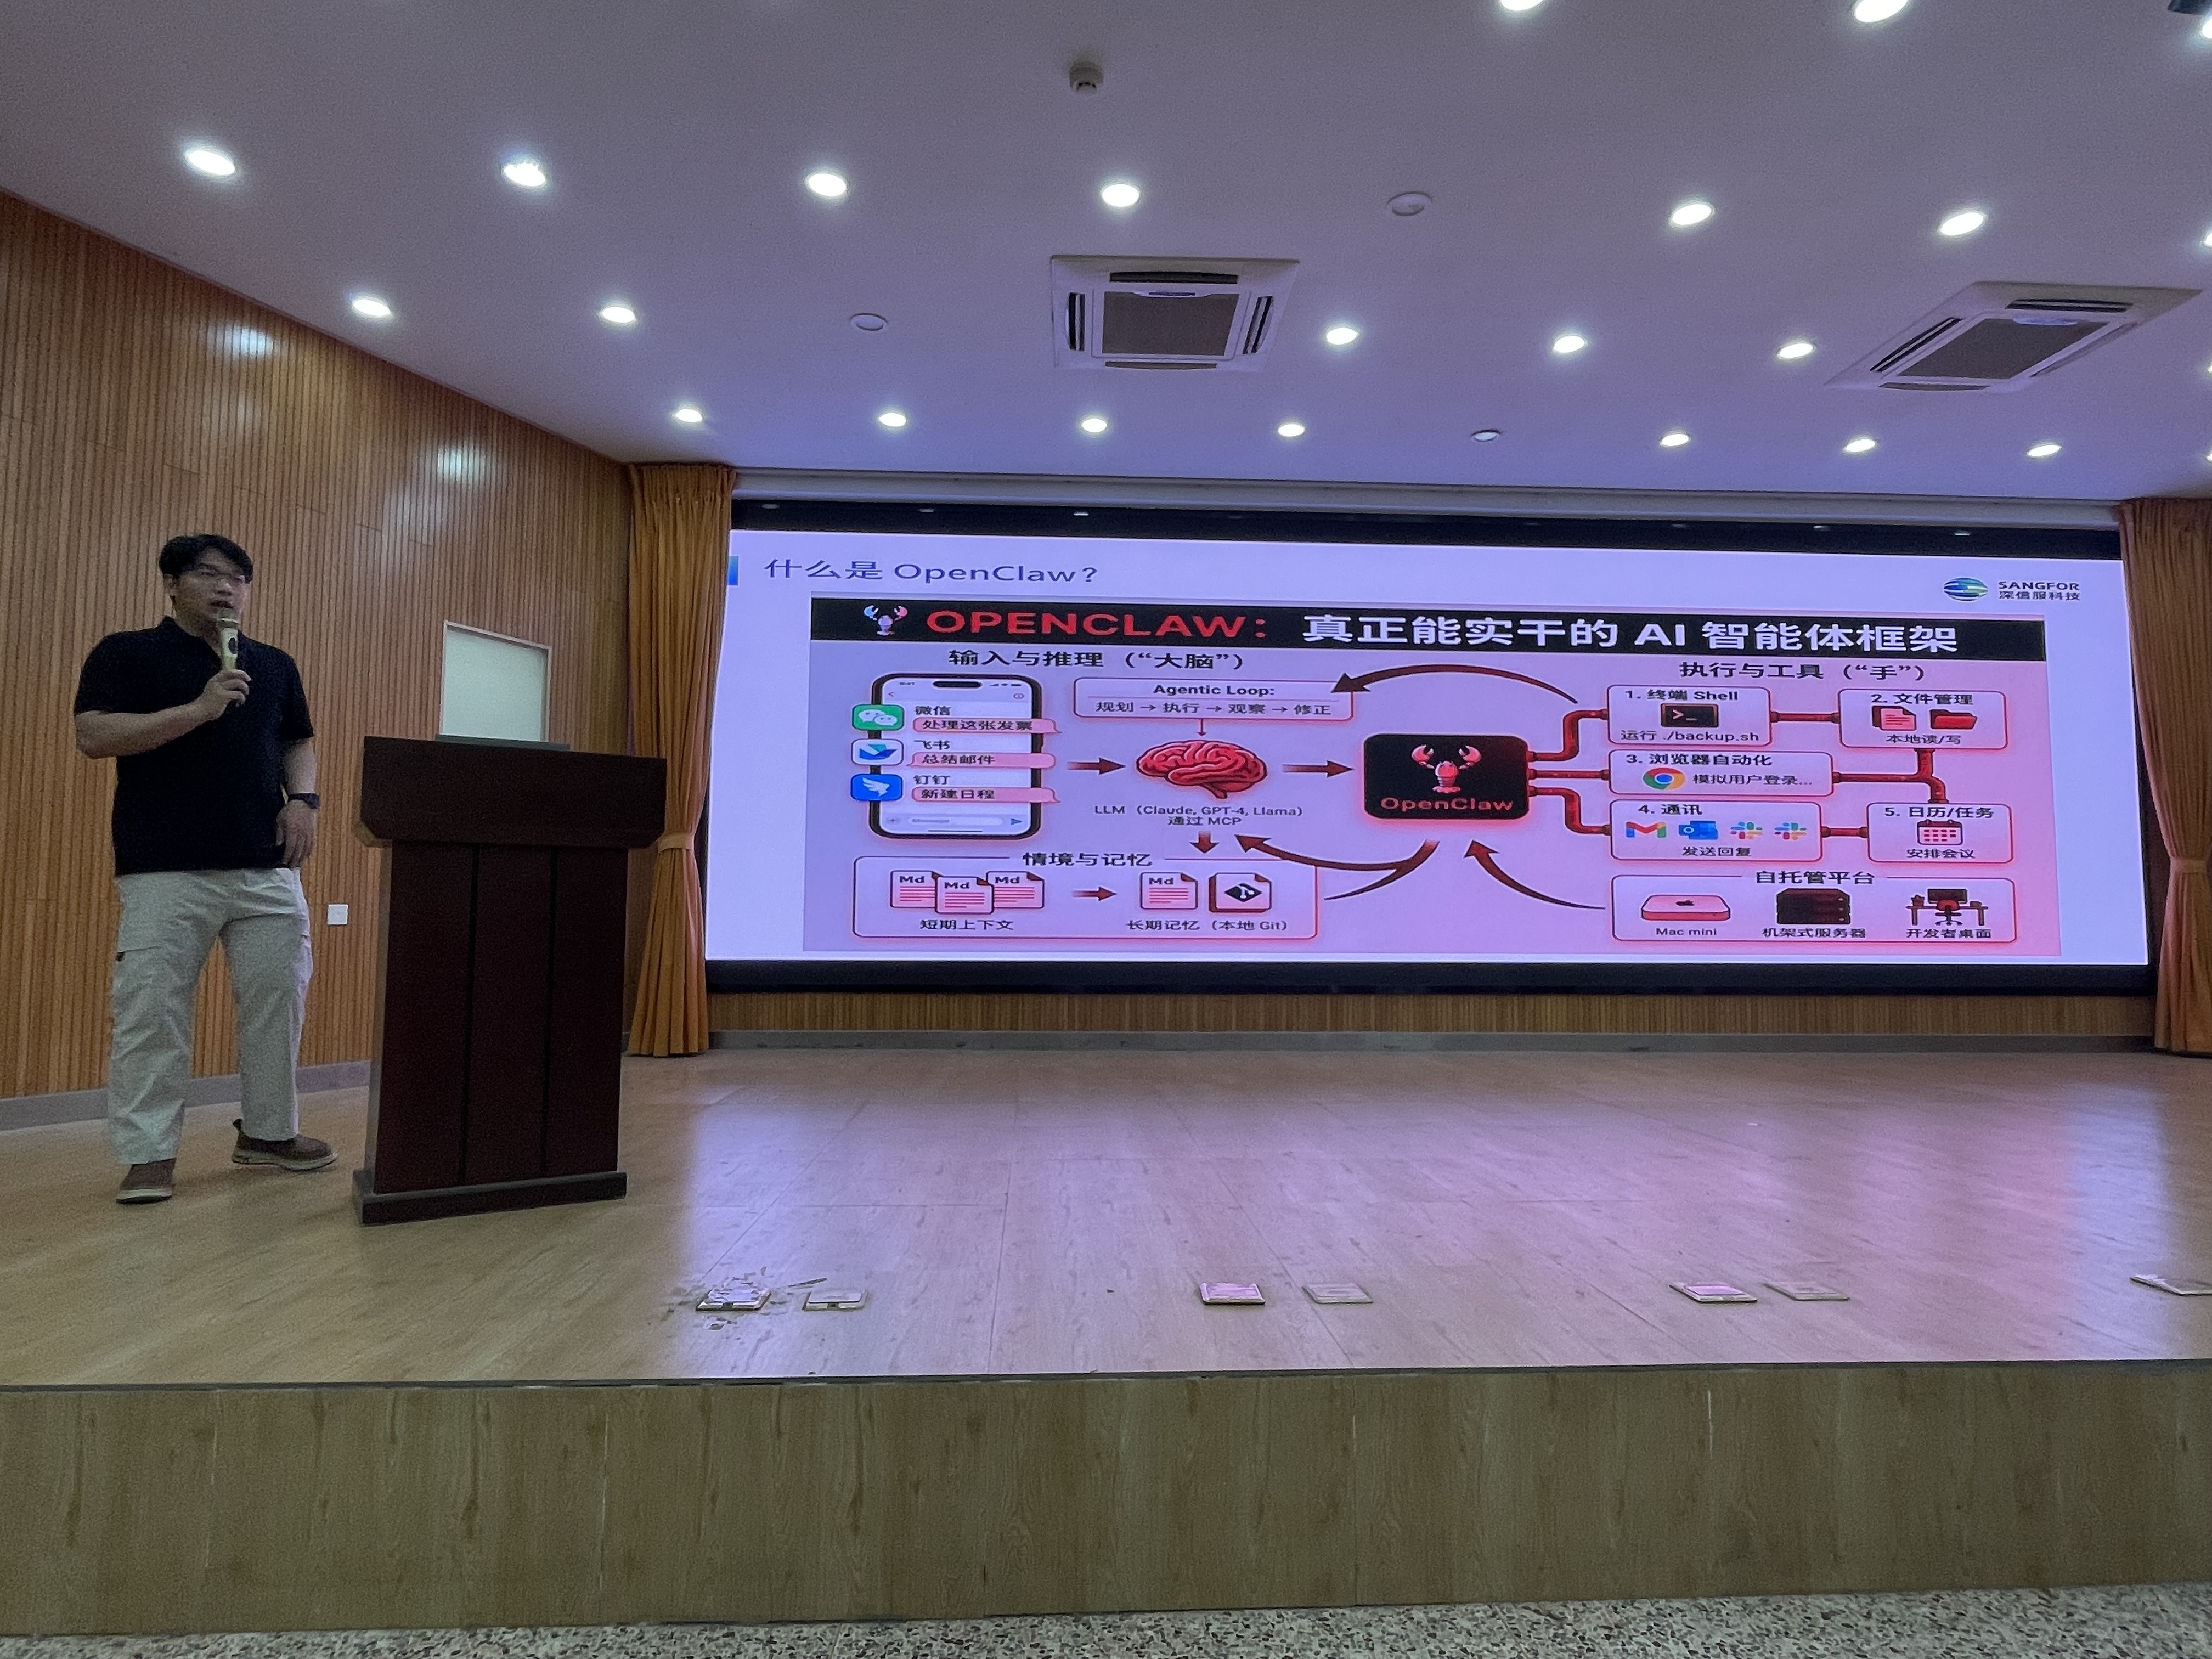
讲座聚焦当下热门开源AI智能体框架——OpenClaw。陈昌民立足行业前沿,结合工信部相关风险预警及深信服等专业安全机构的研究成果,系统阐述了该框架的技术特征与安全态势。他指出,OpenClaw作为一款以任务执行为导向的“实干型”AI框架,其核心能力在于主动执行、自主操作应用程序以及实现本地记忆持久化,能够深度集成于终端Shell、文件管理及浏览器自动化等各类场景。然而,这种强大的深度介入与高权限特性,也使其潜藏的安全风险远超常规应用程序。
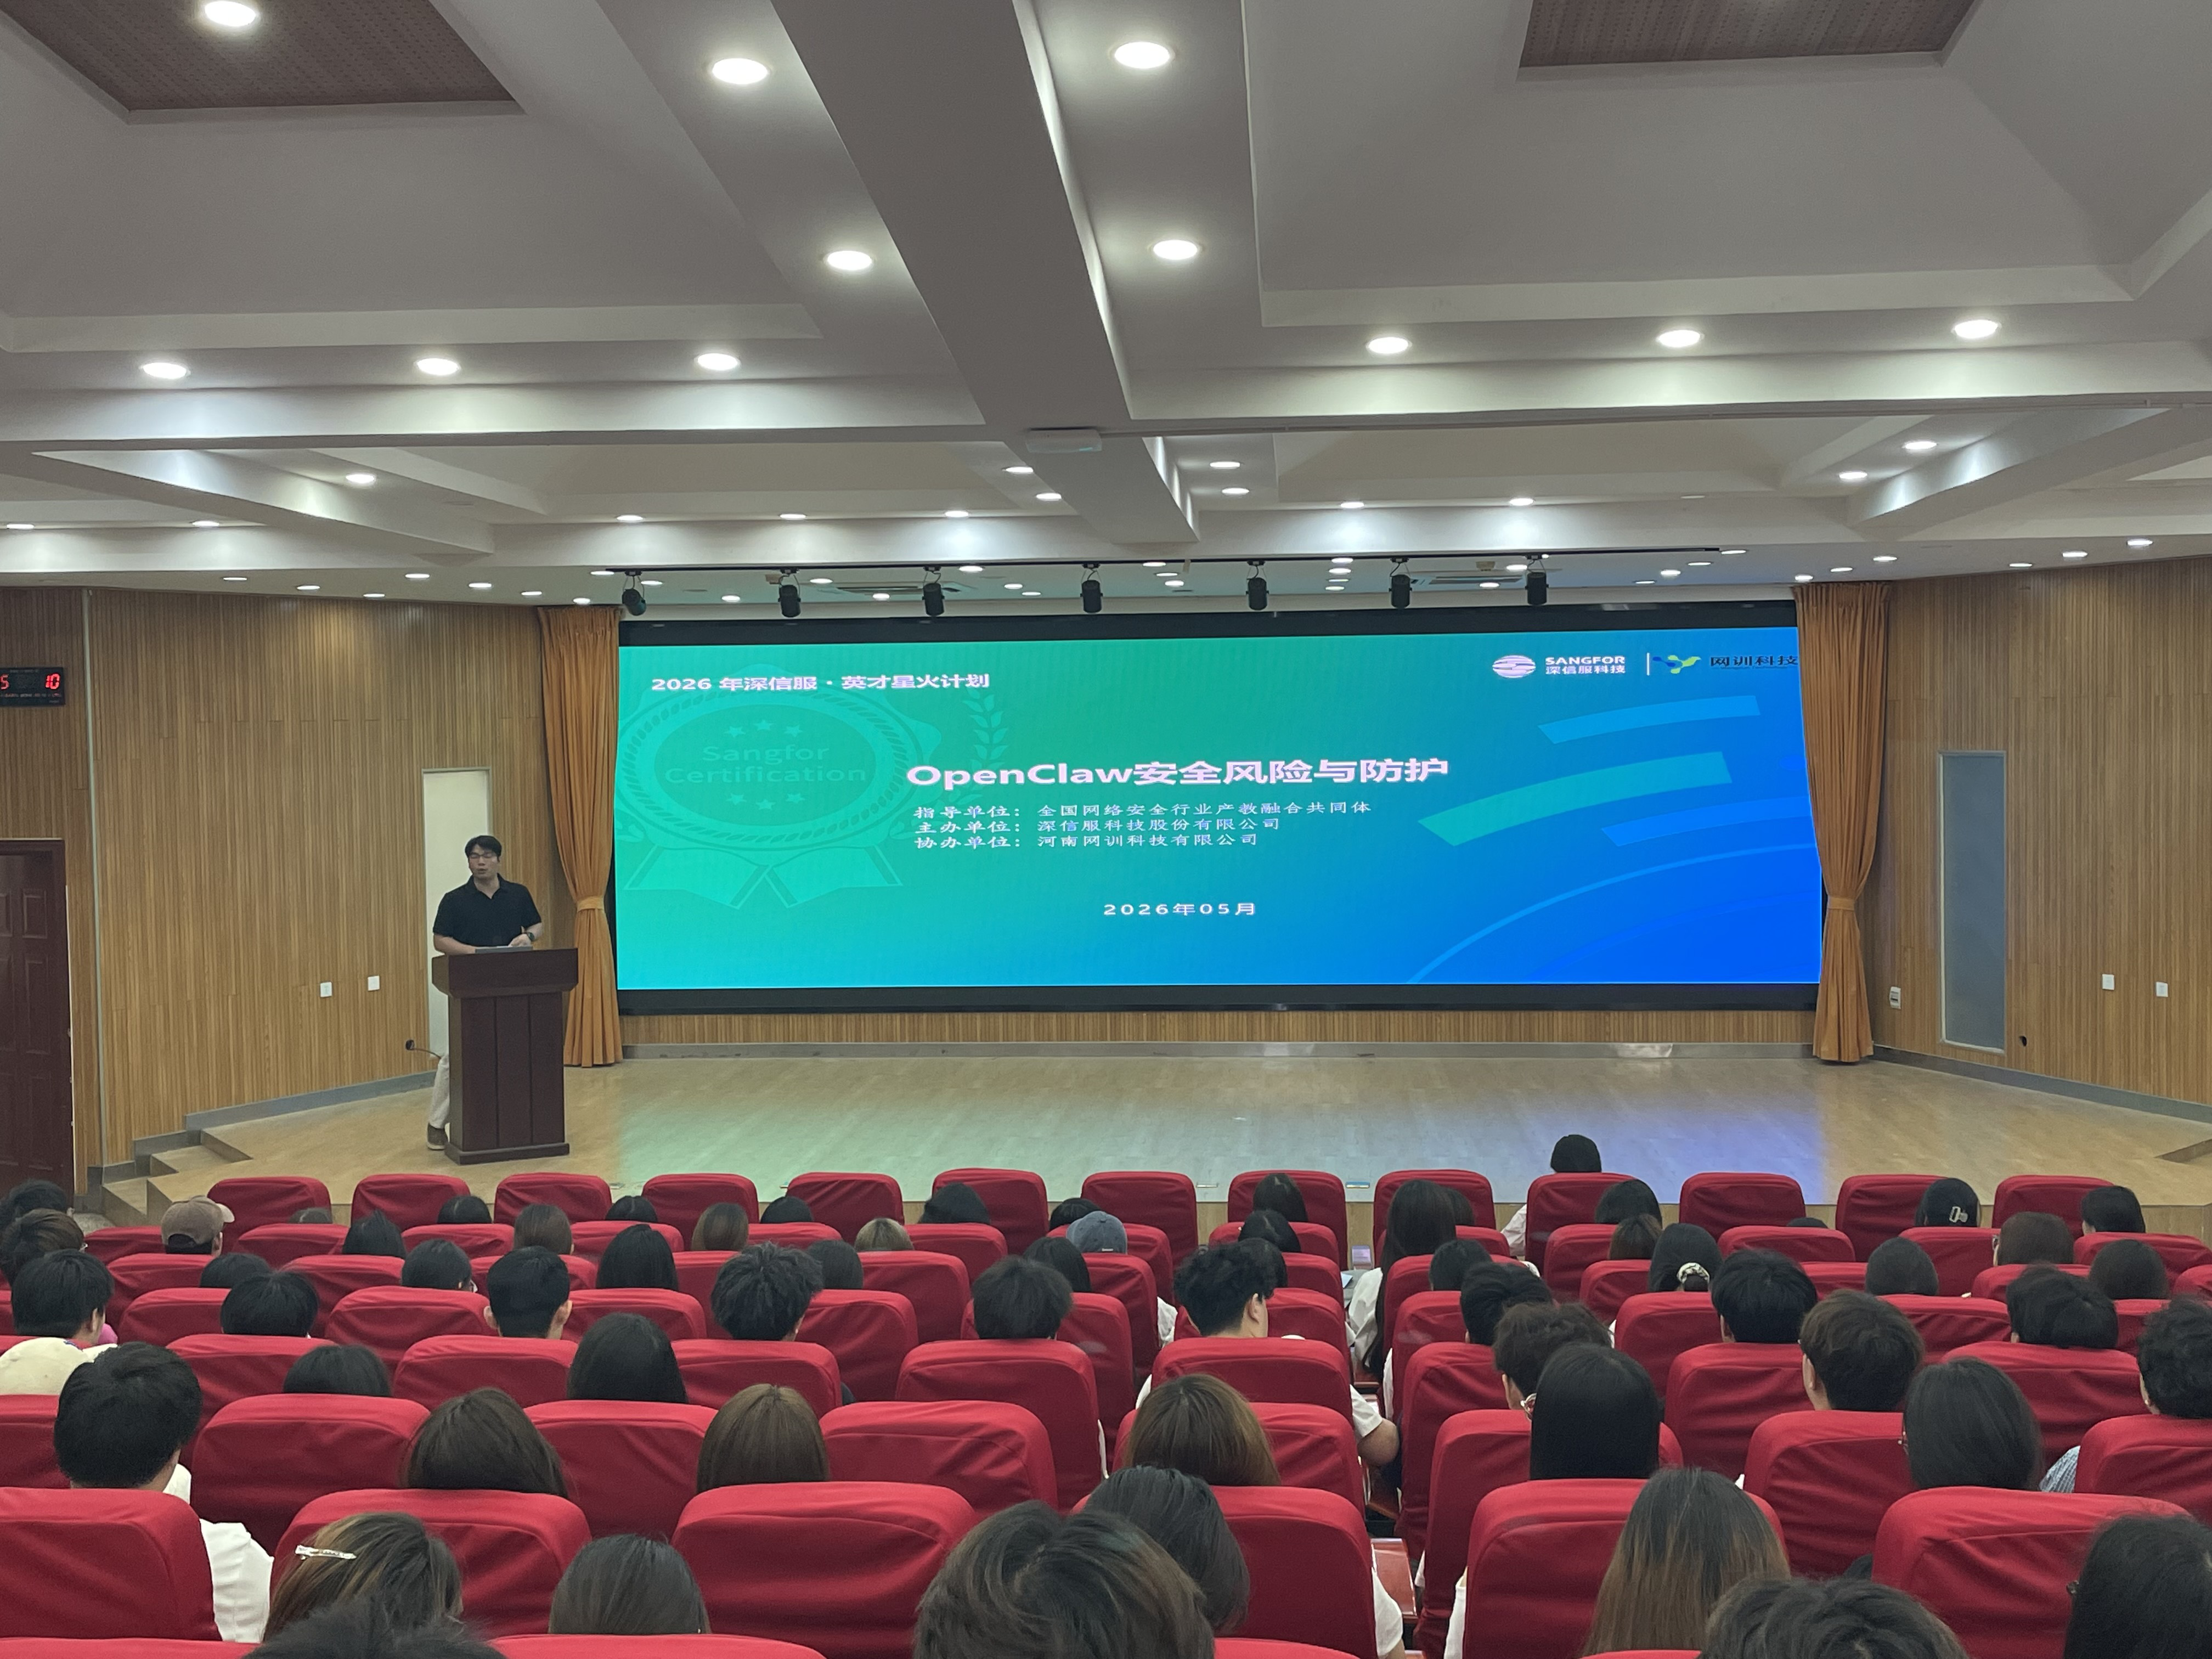
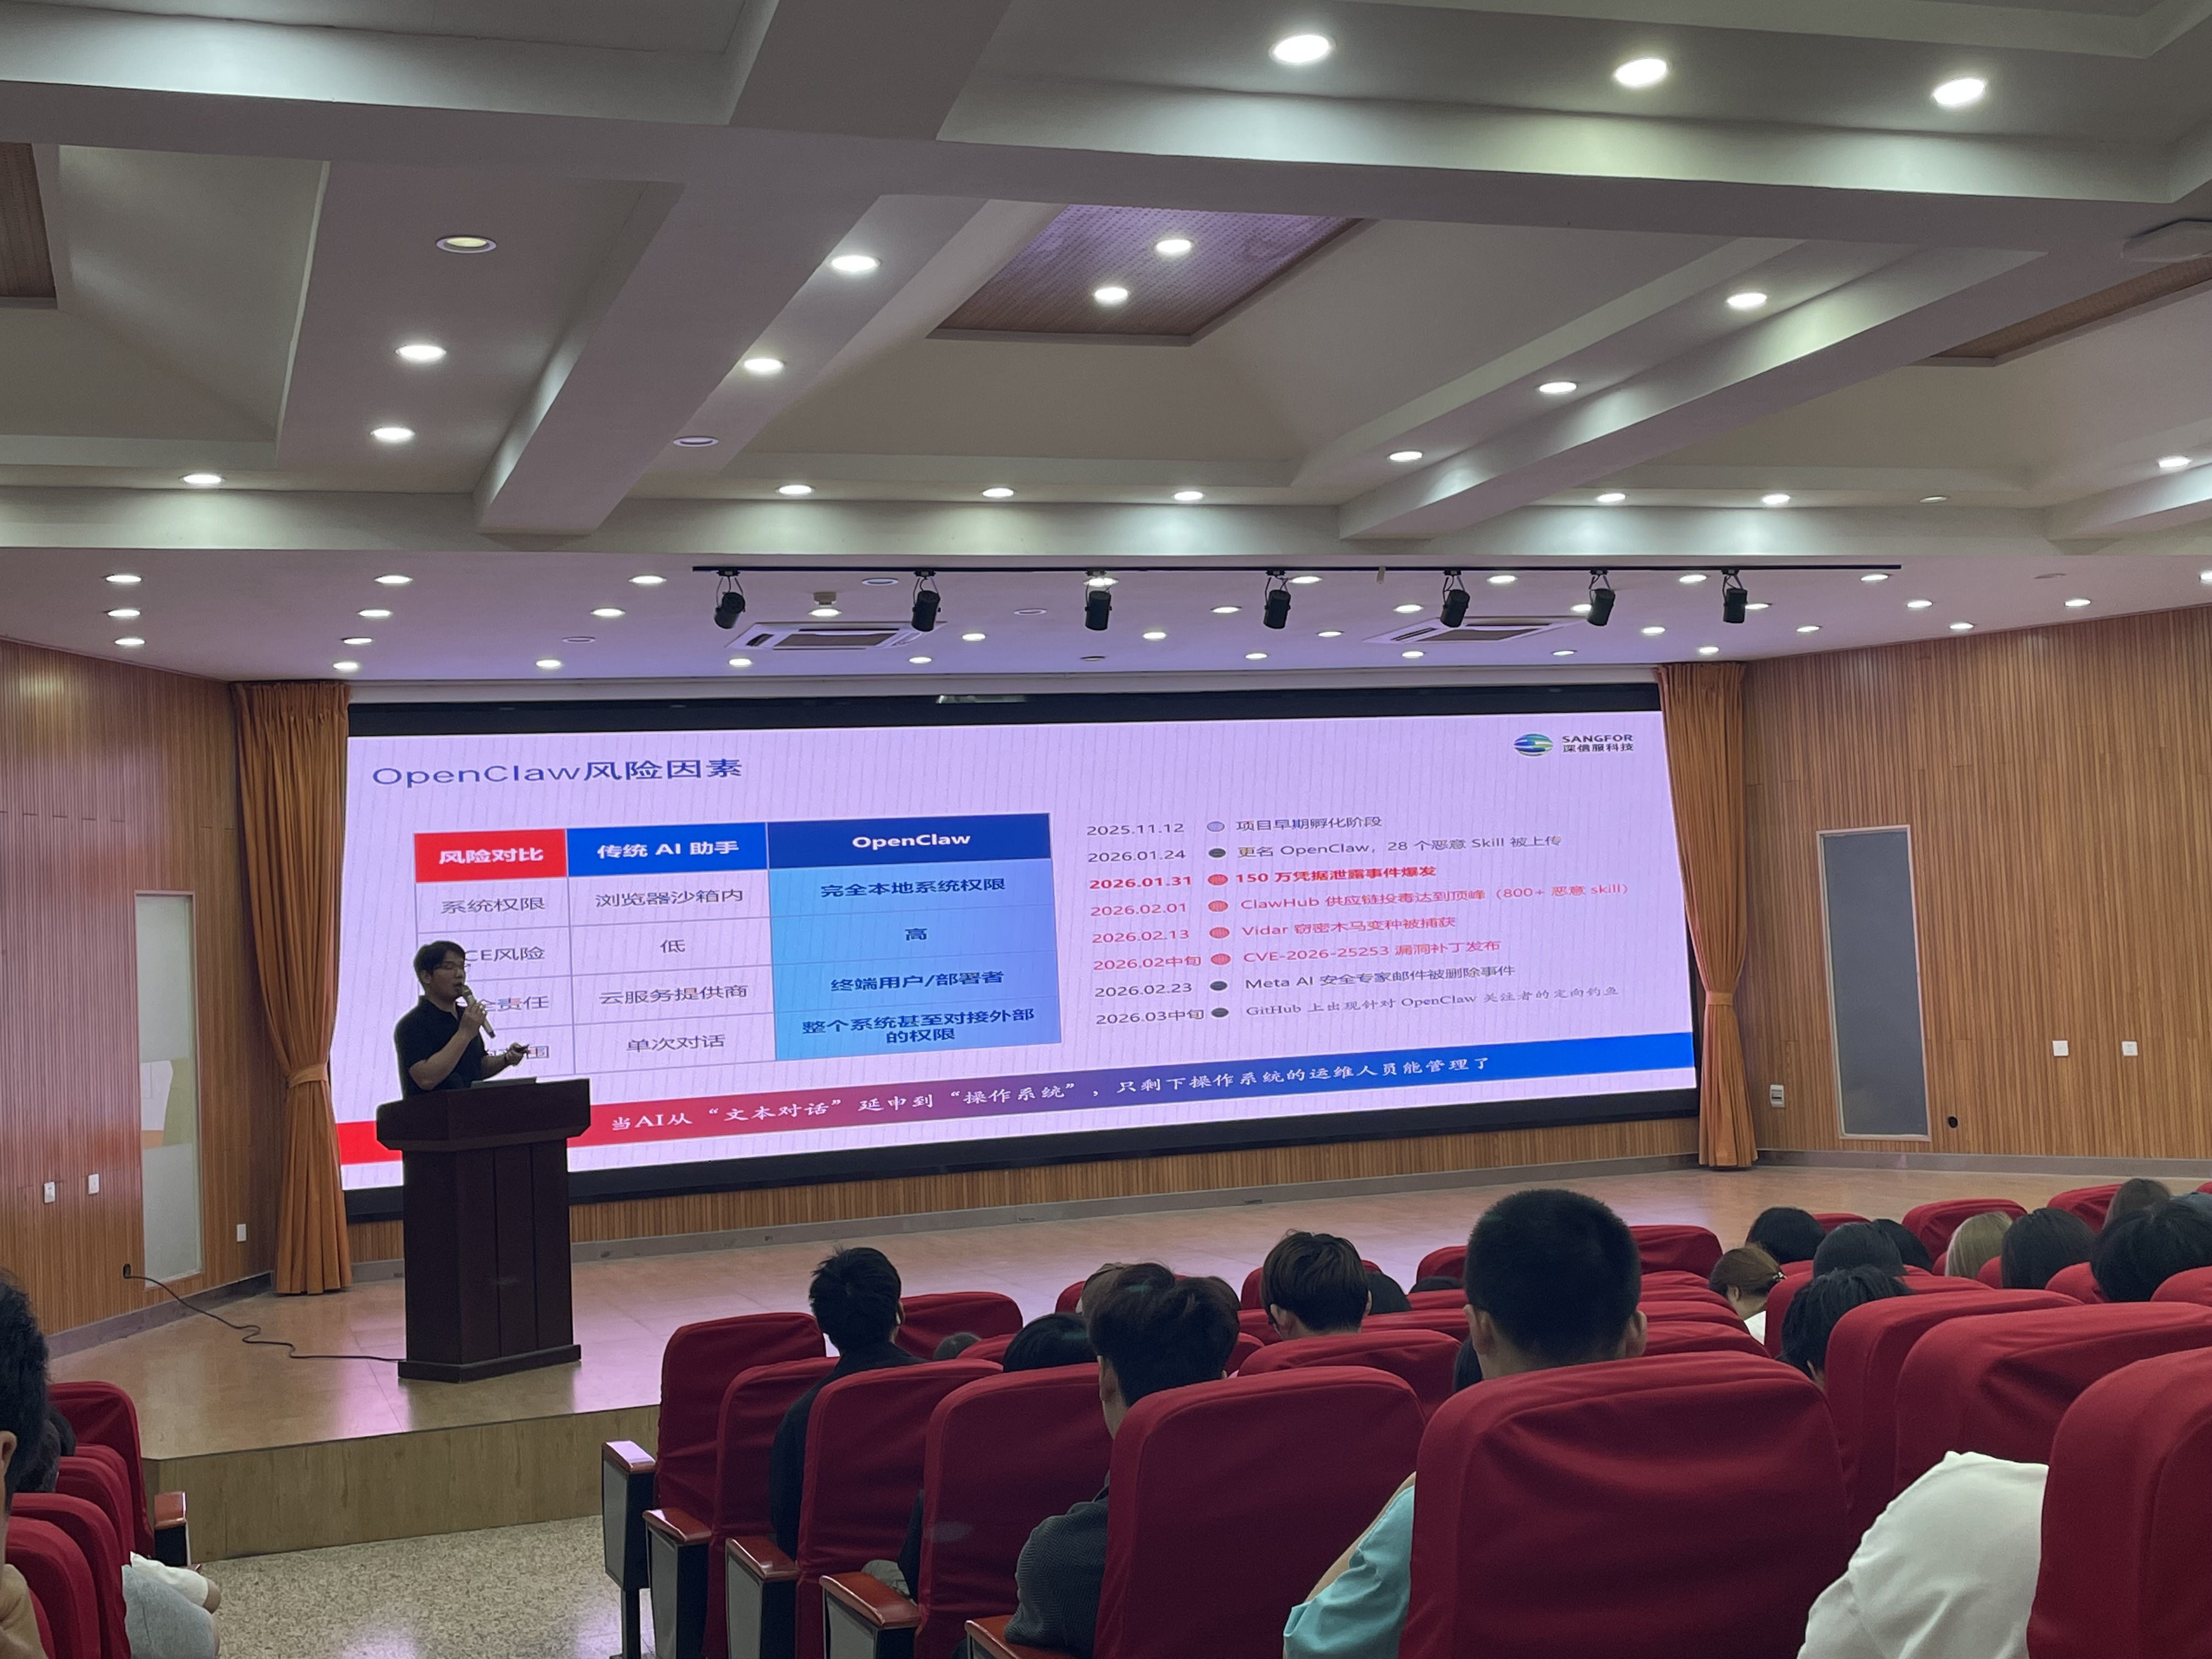
讲座重点剖析OpenClaw五大核心安全隐患:一是默认配置高危,默认绑定公网地址、无身份认证,敏感信息明文存储,公网暴露比例极高;二是高危漏洞频发,已披露漏洞数量多,以命令注入、路径遍历、远程代码执行等高危类型为主,攻击利用门槛低;三是供应链投毒严重,ClawHub技能插件存在大量恶意代码,易被伪装植入窃密木马;四是提示词注入攻击,AI无法区分数据与指令,易被诱导窃取密钥、执行破坏操作;五是智能体行为不可控,易出现权限失控、越权操作,威胁终端与数据安全。
为让师生更直观理解安全威胁,陈昌民结合CVE-2026-25253远程代码执行漏洞、Vidar窃密木马变种攻击、技能仓库供应链投毒、基于AI的定向钓鱼攻击等真实案例,完整演示攻击链路与危害后果,清晰展现AI智能体安全领域的严峻挑战。
在防护体系建设部分,陈昌民分别针对个人开发者与企业机构提出了具实操性的建议方案:在个人用户及开发者防护侧重点方面,应遵循环境隔离(如使用虚拟机/容器)、网络隔离(限制非必要公网访问)、严格审核第三方插件、对交互数据进行脱敏处理、践行最小权限原则以及保持框架与组件的及时更新等六大核心安全实践;在企业级防护架构方面,需从顶层治理、运行全程审计、核心风险控制及安全基础设施四个维度进行体系化构建,并积极引入无感沙箱、AI安全网关、智能体行为实时监控与管控等前沿技术方案,以期在保障业务效率的同时,筑牢安全防线。
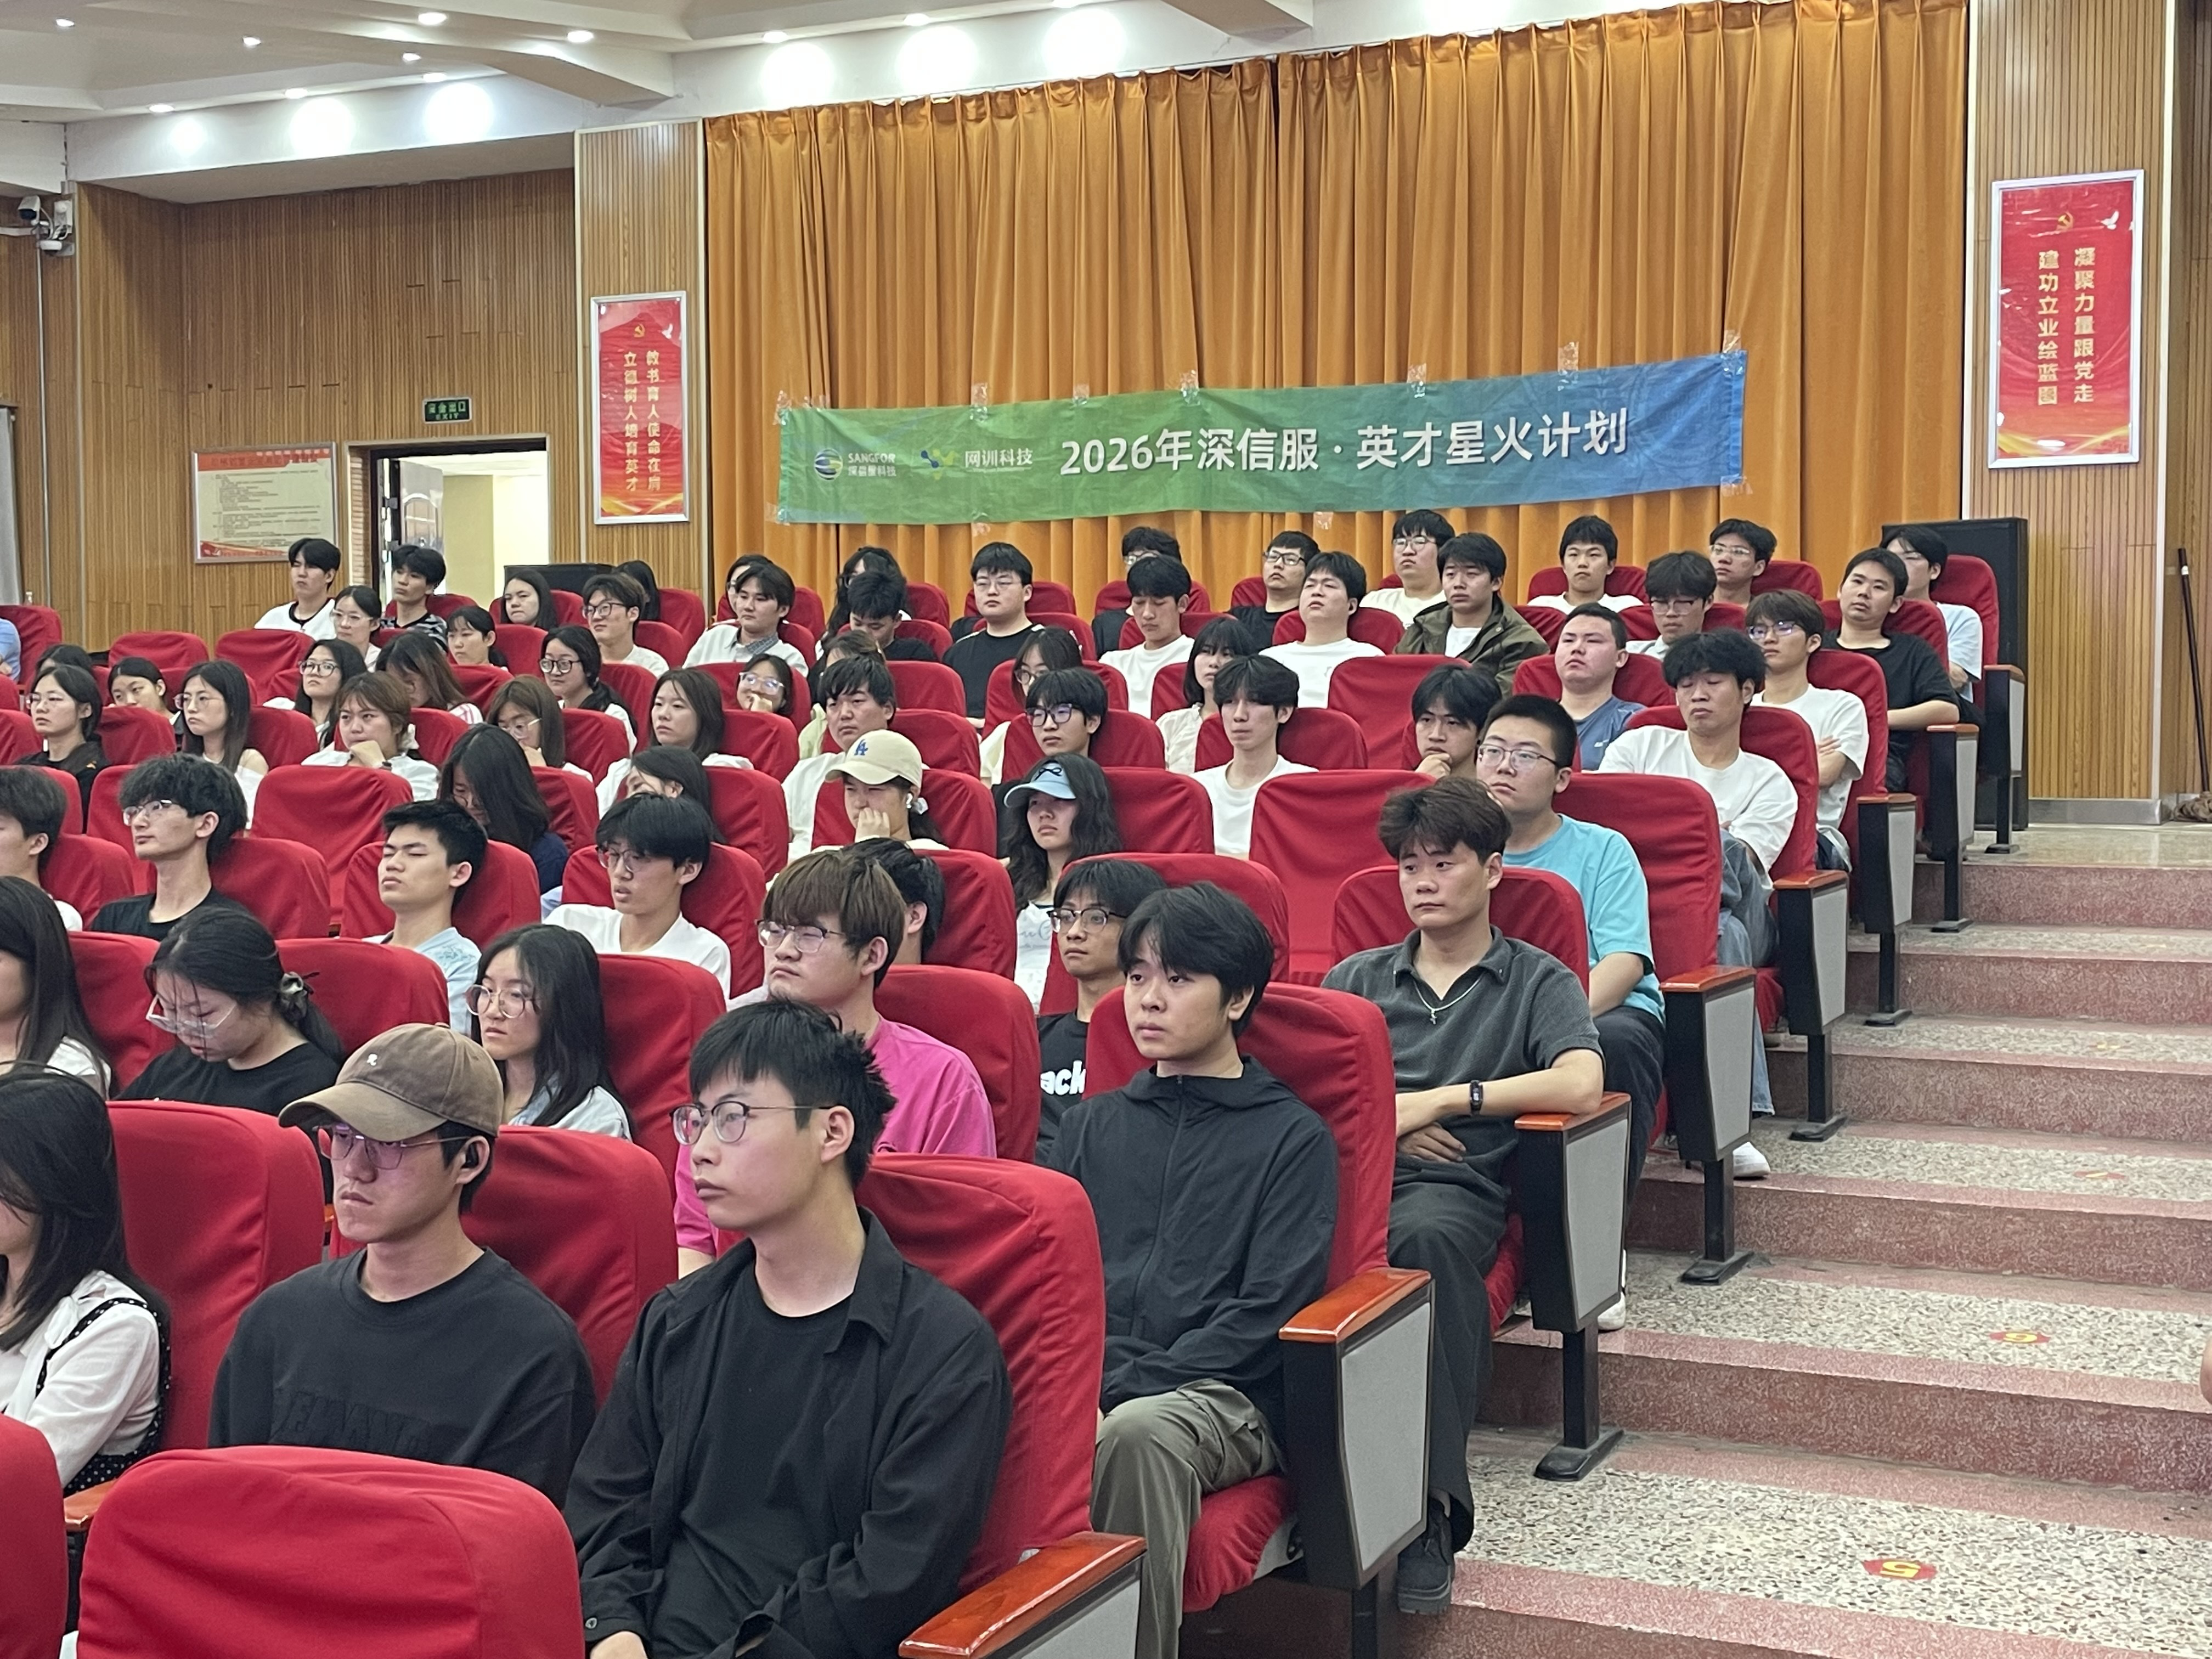
整场讲座学术氛围浓厚,秩序井然。与会师生提前到场,聆听专注,记录认真,展现了优良的专业学风。交流环节中,大家纷纷表示,讲座内容紧贴技术前沿,案例分析透彻,防护方案实用性强,既填补了AI智能体安全领域的知识空白,又提升了实际场景下风险识别与应急处置能力,对专业学习与工程实践具有重要指导意义。
本次讲座是计算机学院深化产教融合、强化前沿技术教学与实践能力培养的重要举措。活动有效拓宽师生专业视野,夯实网络安全学科建设基础。学院表示,未来将持续联动行业优质企业与专家资源,常态化开展前沿技术讲座与实战技能培训,全力培养高素质、高技能网络安全专业人才,为守护校园网络安全、支撑行业健康发展提供坚实人才支撑。


 豫公网安备41070202000308号
